Allarmi bomba nelle scuole e hacker, per Piantedosi l’obiettivo comune potrebbe essere «colpire la credibilità delle istituzioni»
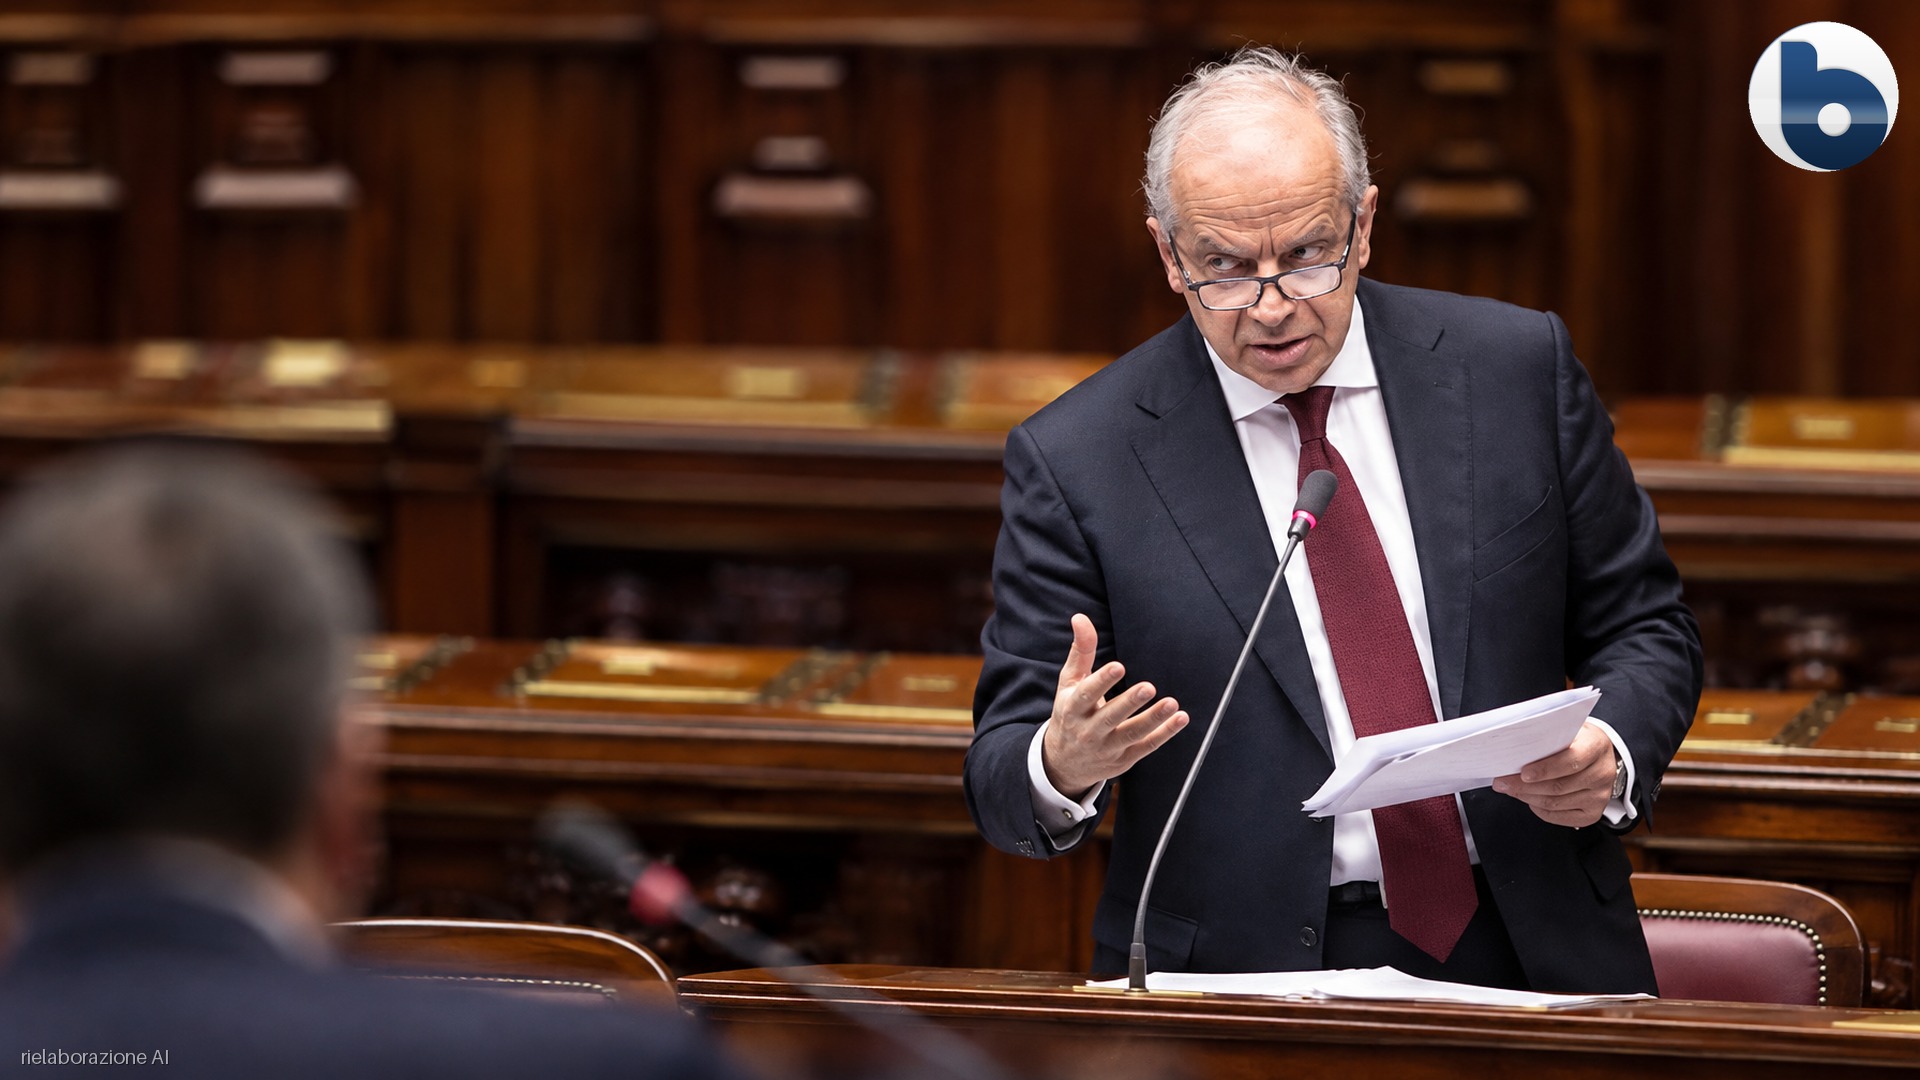
Il ministro dell’Interno Matteo Piantedosi ha tenuto oggi alla Camera dei deputati un’informativa urgente sugli allarmi bomba nelle scuole e sui cyberattacchi alla grande distribuzione alimentare. Alle 16 ripeterà l’intervento al Senato. Per il titolare del Viminale le due ondate, diverse nei mezzi, «potrebbero essere accomunate da un unico obiettivo»: destabilizzare, «sovraccaricare gli apparati dello Stato e colpire la credibilità delle istituzioni». Sulle scuole la rassicurazione è netta: «Non si è mai verificato alcun pericolo materiale, né alcun rischio concreto per l’incolumità dei nostri ragazzi».
Accanto alle rassicurazioni, l’informativa contiene due ammissioni. La prima riguarda gli autori, che restano senza nome: «è ancora prematuro attribuirne la responsabilità». La seconda riguarda l’unico attacco informatico vero e proprio, quello del 2 novembre, che ha colpito impianti collocati fuori dal perimetro nazionale di sicurezza cibernetica.
Cyberattacco ai supermercati, colpiti i sistemi di refrigerazione
Piantedosi ha definito l’episodio del 2 novembre «l’unico vero attacco cibernetico strutturato». Il bersaglio erano i sistemi di refrigerazione dei punti vendita alimentari. Si tratta di impianti esterni al perimetro di sicurezza cibernetica, l’ambito normativo che sottopone a controllo «costante e stringente» la pubblica amministrazione e le infrastrutture critiche, pubbliche e private.
Secondo il ministro, l’allerta diramata dall’Agenzia per la cybersicurezza nazionale (Acn) ha contenuto i danni: in Italia sono stati coinvolti poche decine di punti vendita, contro gli oltre 700 colpiti in Francia. La causa principale, ha spiegato, è «una non adeguata protezione degli accessi» ai sistemi di gestione. I dispositivi violati utilizzavano un software di protezione fornito da un’azienda straniera, «rilevatosi non adeguato».
Il quadro descritto dal Viminale indica una falla precisa. La conservazione degli alimenti nei negozi poggia in parte su prodotti di fornitori privati che restano fuori dal regime di sorveglianza riservato alle infrastrutture critiche. L’allerta dell’Acn ha funzionato a danno già in corso. La vulnerabilità era strutturale.
Allarmi bomba nelle scuole, le mail firmate «Mikhail Antropov»
L’11, il 12 e il 16 novembre migliaia di istituti hanno ricevuto mail firmate Mikhail Antropov, sedicente leader del «Vilayat di Misoginistan». Il testo annunciava un «potente ordigno» nascosto nell’edificio, dentro un sacchetto di plastica, «con innesco a distanza». L’11 novembre molte scuole sono state evacuate. Nessuna bomba è stata trovata. Ieri le indagini hanno portato a identificare negli Stati Uniti l’uomo a cui sarebbe collegato il nickname, ma gli accertamenti hanno escluso un suo coinvolgimento.
Piantedosi ha detto in Aula che, se la finalità è evidente, è «ancora prematuro attribuirne la responsabilità alla regia di uno o più soggetti ostili tra loro strutturalmente coordinati». Risalire ai mandanti, ha aggiunto, «richiede tempi tecnici e verifiche approfondite», perché «le stesse tecnologie sviluppate per tutelare la riservatezza in rete vengono usate per schermare gli autori degli attacchi».
Allarmi bomba, la direttiva ai prefetti e il crollo delle evacuazioni
Il ministro ha rivendicato l’effetto della sua direttiva del 13 novembre ai prefetti, citando dati del ministero dell’Istruzione e del Merito. L’11 novembre gli istituti coinvolti erano più di 6mila, con 2.455 evacuazioni. Il giorno dopo, 3.778 istituti e 77 evacuazioni. Il 16 novembre, a direttiva in vigore, le mail hanno raggiunto quasi 7.500 scuole e risulta una sola evacuazione. Il calo, secondo il Viminale, supera il 99,9 per cento.
I numeri misurano la risposta delle scuole, che hanno smesso di svuotare le aule. La fonte delle minacce, intanto, ha colpito più istituti che mai: il 16 novembre è stata la giornata con il maggior numero di destinatari. Il protocollo ha neutralizzato l’effetto pratico degli allarmi; chi li invia resta attivo e non identificato.
In Aula Piantedosi ha chiesto unità: davanti a chi tenta di «spezzare la fiducia tra cittadini e Stato» o di colpire le scuole, «non dovrebbero esistere divisioni di parte, al netto delle legittime critiche».
Cyberattacchi in calo del 9%, i dati del Cnaipic
Il ministro ha fornito anche i numeri del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche (Cnaipic). Dall’inizio dell’anno al 31 ottobre gli attacchi rilevati e gestiti sono stati 7.261, contro i 7.981 dello stesso periodo del 2025: un calo del 9 per cento. Le persone indagate sono salite da 118 a 129.
Sugli archivi attribuiti alla Direzione investigativa antimafia diffusi nel dark web, Piantedosi ha affermato che i primi accertamenti «escludono categoricamente la sottrazione di dati riservati o classificati», trattandosi di «dati in gran parte già pubblici».
Il dato del Cnaipic convive con un lessico politico sempre più allarmato. Gli attacchi censiti diminuiscono, mentre nei discorsi dei ministri la minaccia cresce.
Cybersicurezza, 300 ispettori e 96 milioni in più
Piantedosi ha annunciato la pubblicazione del bando per 300 nuovi ispettori informatici della Polizia di Stato e l’uso di una quota dei Fondi di sviluppo e coesione per la sicurezza dei sistemi del Viminale. Il bando, ha detto, smentisce la «fantasiosa, quanto infondata tesi» secondo cui avrebbe escluso l’assunzione di hacker da parte dello Stato. Nella legge di bilancio per il 2027 la dotazione per la cybersicurezza sale da circa 203 a circa 299 milioni di euro.
Sulle strutture sanitarie, il ministro ha riferito che il Comitato interministeriale per la sicurezza della Repubblica e il Comitato analisi per la sicurezza cibernetica, istituito al Viminale, stanno valutando misure di rafforzamento. Questi servizi, ha precisato, «finora non hanno subito compromissioni». Piantedosi ha infine invocato una risposta europea, perché «nessun Paese può pensare di affrontarle isolatamente».
Guerra ibrida, da Crosetto 6 miliardi e un’«arma cyber» da 5mila specialisti
Ieri il ministro della Difesa Guido Crosetto aveva parlato di una «fase nuova» della guerra ibrida, diventata «cognitiva», «più pervasiva, più insidiosa». Per il triennio 2026-2028 la Difesa programma quasi 2 miliardi, circa il 40% in più del triennio precedente, e oltre 6 miliardi negli anni successivi. Crosetto ha rilanciato un’arma cyber civile e militare con un primo nucleo di 1.200-1.500 specialisti, fino ad almeno 5mila, e un centro nazionale ed europeo contro la guerra ibrida che riunisca le strutture esistenti «senza duplicarle».
I due ministri parlano su registri diversi. Il capo della Difesa descrive una guerra già in corso; quello dell’Interno ammette che i responsabili non sono ancora individuati. Sul tavolo ci sono Acn, Cnaipic, Comitato interministeriale, Comitato analisi del Viminale e un nuovo centro in progetto: la stessa richiesta di non duplicare le strutture segnala quante siano già.
Intanto, secondo un sondaggio Youtrend, il 76% degli italiani si dice preoccupato per il rischio di attacchi informatici contro il Paese, e sette cittadini su dieci dichiarano di aver subito almeno un episodio nell’ultimo anno.