Attacchi hacker ai supermercati: tre regioni, vertice a Chigi
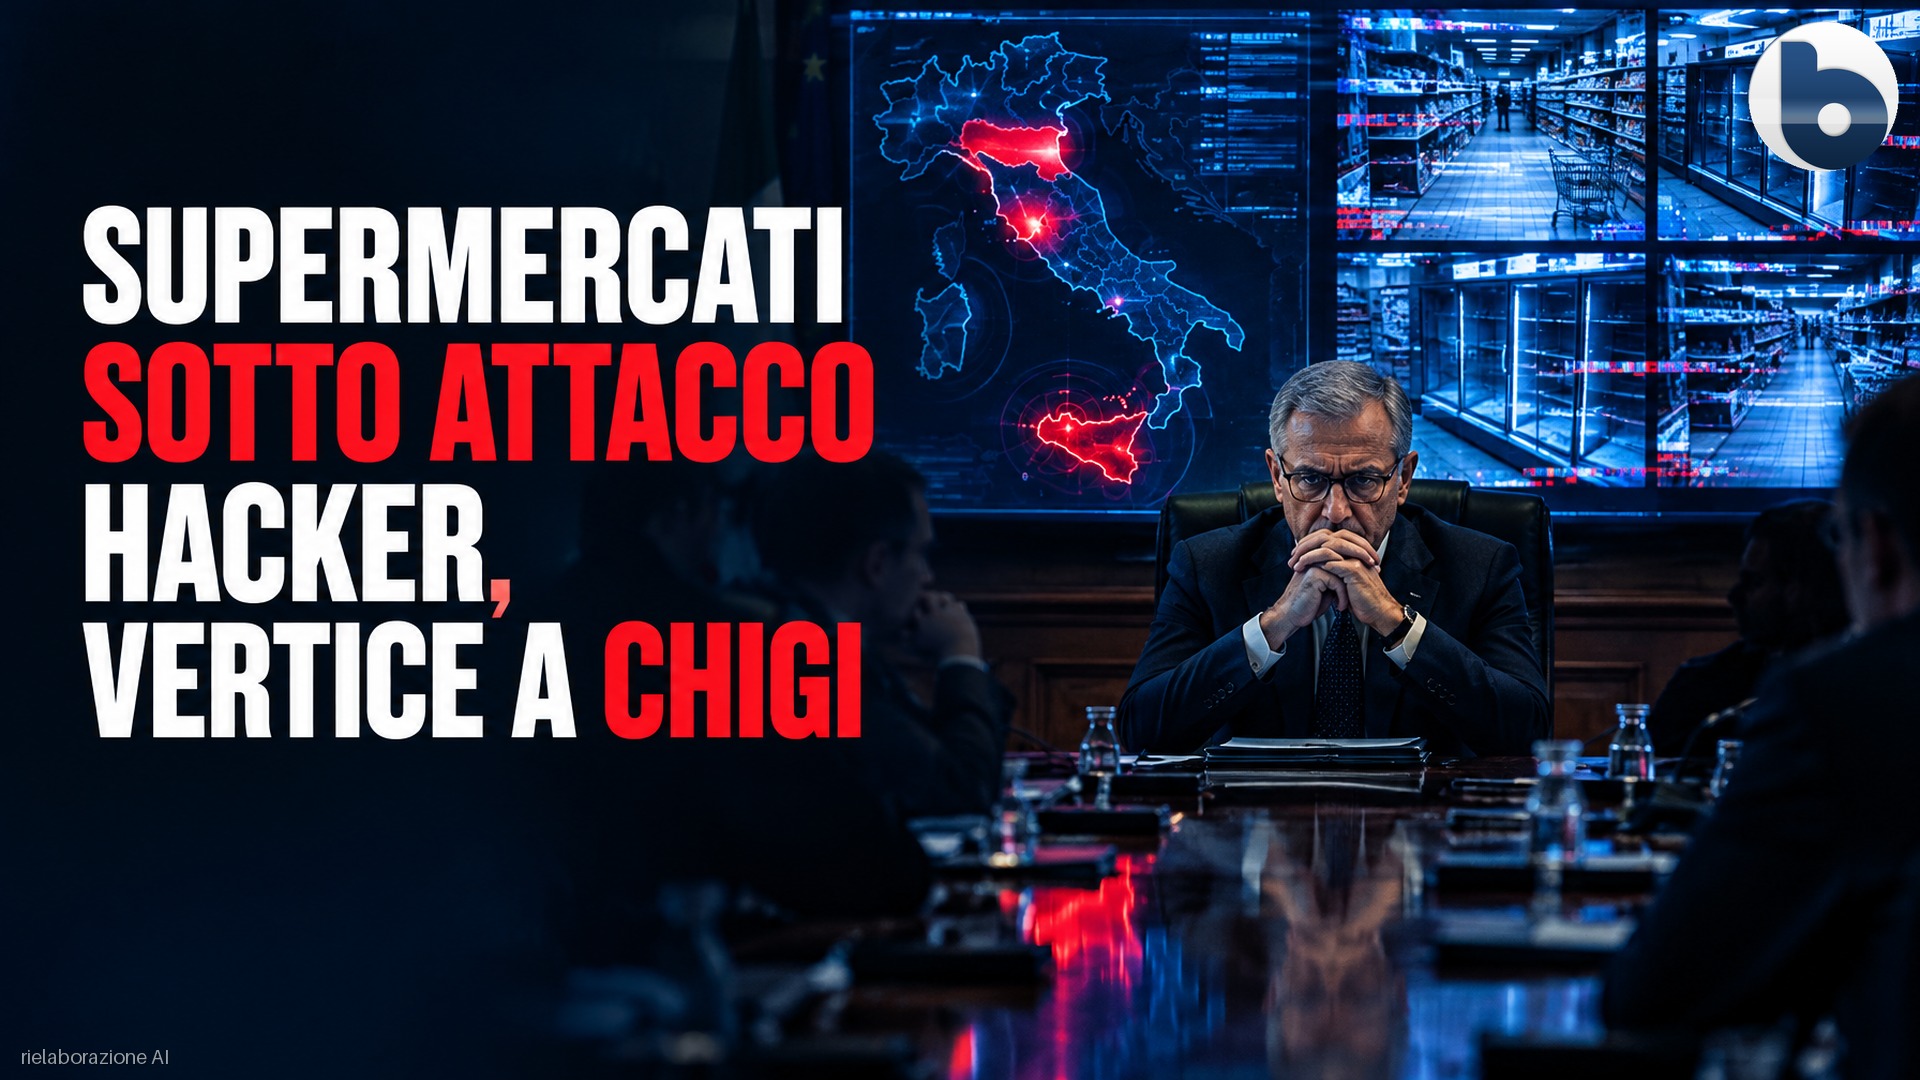
Gli attacchi hacker ai supermercati italiani coinvolgono ora una terza regione. Ai primi casi segnalati in Emilia-Romagna e in Sicilia, su cui la Polizia postale aveva già avviato accertamenti, si aggiungono punti vendita colpiti in Toscana. Si sospetta che dietro le incursioni ci siano gli stessi autori che hanno preso di mira supermercati in mezza Europa. Oggi a Palazzo Chigi è in programma un vertice urgente con il sottosegretario Alfredo Mantovano e i servizi di sicurezza.
Attacchi hacker ai supermercati, cosa si sa delle tre regioni
Il quadro resta incompleto. Le ricostruzioni delle ultime ore concordano su Emilia-Romagna e Toscana, dove gli attacchi risultano registrati. Sulla Sicilia, indicata fin dall’inizio tra le regioni coinvolte, alcune fonti parlano ancora di verifiche in corso.
Non sono state rese note le catene colpite né il numero dei punti vendita. Manca anche la natura delle incursioni: resta da capire se si tratti di blocchi dei sistemi informatici, di sottrazione di dati o di entrambe le cose. Le informazioni disponibili non attribuiscono gli attacchi a un gruppo preciso e non riferiscono rivendicazioni.
Pista europea, l’ipotesi di una campagna coordinata
Il sospetto di un collegamento con gli attacchi avvenuti in altri Paesi europei cambia la lettura della vicenda. Se trovasse conferma, l’Italia sarebbe uno dei bersagli di una campagna contro un intero settore, e i singoli episodi andrebbero letti dentro di essa.
L’ipotesi è plausibile. Le grandi catene della distribuzione condividono spesso fornitori di software, sistemi di cassa e piattaforme logistiche. Una vulnerabilità presente in uno di questi anelli può essere sfruttata in più Paesi nello stesso momento. Per ora resta un’ipotesi investigativa, che dovrà essere verificata.
Vertice a Palazzo Chigi, l’Agenzia convoca la grande distribuzione
La risposta istituzionale si muove su due piani. L’Agenzia per la Cybersicurezza Nazionale (ACN), l’ente che coordina la difesa informatica del Paese, ha convocato gli operatori della grande distribuzione. A Palazzo Chigi, invece, il vertice riunisce Mantovano, che ha la delega alla sicurezza della Repubblica, e i rappresentanti dell’intelligence.
Convocare d’urgenza le autorità competenti davanti a un attacco a un settore essenziale rientra nelle procedure ordinarie. Per i cittadini contano gli esiti. Al momento non sono state diffuse informazioni ufficiali sui risultati della riunione. I punti da chiarire sono concreti: quanti punti vendita sono stati colpiti, per quanto tempo, quali sistemi e quali dati sono stati compromessi. Eventuali rassicurazioni andranno confrontate con questi numeri.
Supermercati e sicurezza informatica, gli obblighi di legge
Un quadro normativo esiste. La direttiva europea NIS2, recepita in Italia con il decreto legislativo 138 del 2024, impone a molti soggetti dei settori considerati essenziali o importanti misure di gestione del rischio informatico e l’obbligo di notificare gli incidenti. Tra i settori indicati c’è la produzione, la trasformazione e la distribuzione di alimenti.
L’applicazione concreta dipende però dalle dimensioni delle aziende e dal tipo di attività svolta. Non è quindi scontato che ogni insegna colpita fosse soggetta agli stessi obblighi. Resta da accertare se gli operatori coinvolti avessero adottato le misure richieste e in quali tempi abbiano segnalato gli attacchi. Le indagini e il confronto convocato dall’Agenzia dovrebbero fare luce anche su questo.
La dimensione europea pone una seconda questione. Le regole comuni sulla sicurezza informatica sono in vigore da anni. Se la stessa campagna ha davvero raggiunto supermercati in diversi Paesi dell’Unione, l’efficacia di quel quadro nella protezione delle filiere essenziali andrà valutata sui fatti.
Conseguenze per i cittadini, dati personali e approvvigionamenti
Per chi fa la spesa i rischi sono di due tipi. Il primo riguarda i dati personali: carte fedeltà, acquisti online, dati di pagamento. Le fonti disponibili non indicano finora una sottrazione di dati dei clienti. Se dovesse emergere, il regolamento europeo sulla protezione dei dati obbliga le aziende ad avvisare il Garante della privacy entro 72 ore e, nei casi di rischio elevato, a informare direttamente le persone coinvolte.
Il secondo rischio riguarda il funzionamento dei negozi: casse, gestione delle scorte, rifornimenti. Un blocco prolungato dei sistemi potrebbe tradursi in disservizi locali. Le informazioni disponibili non segnalano conseguenze di questo tipo sugli approvvigionamenti.
Nei giorni successivi ad attacchi molto pubblicizzati aumentano di solito i tentativi di truffa via email e sms che sfruttano la notizia. Le comunicazioni che chiedono dati personali o bancari a nome di una catena di supermercati vanno trattate con cautela e verificate attraverso i canali ufficiali.
Le indagini della Polizia postale proseguono. Il vertice di oggi dovrà stabilire se gli episodi italiani appartengono alla stessa operazione che ha colpito il resto d’Europa e quali misure saranno richieste a un settore da cui dipende l’approvvigionamento quotidiano di milioni di famiglie.