Dati di Tajani, Gabrielli e Lo Voi nel dark web: indagine aperta
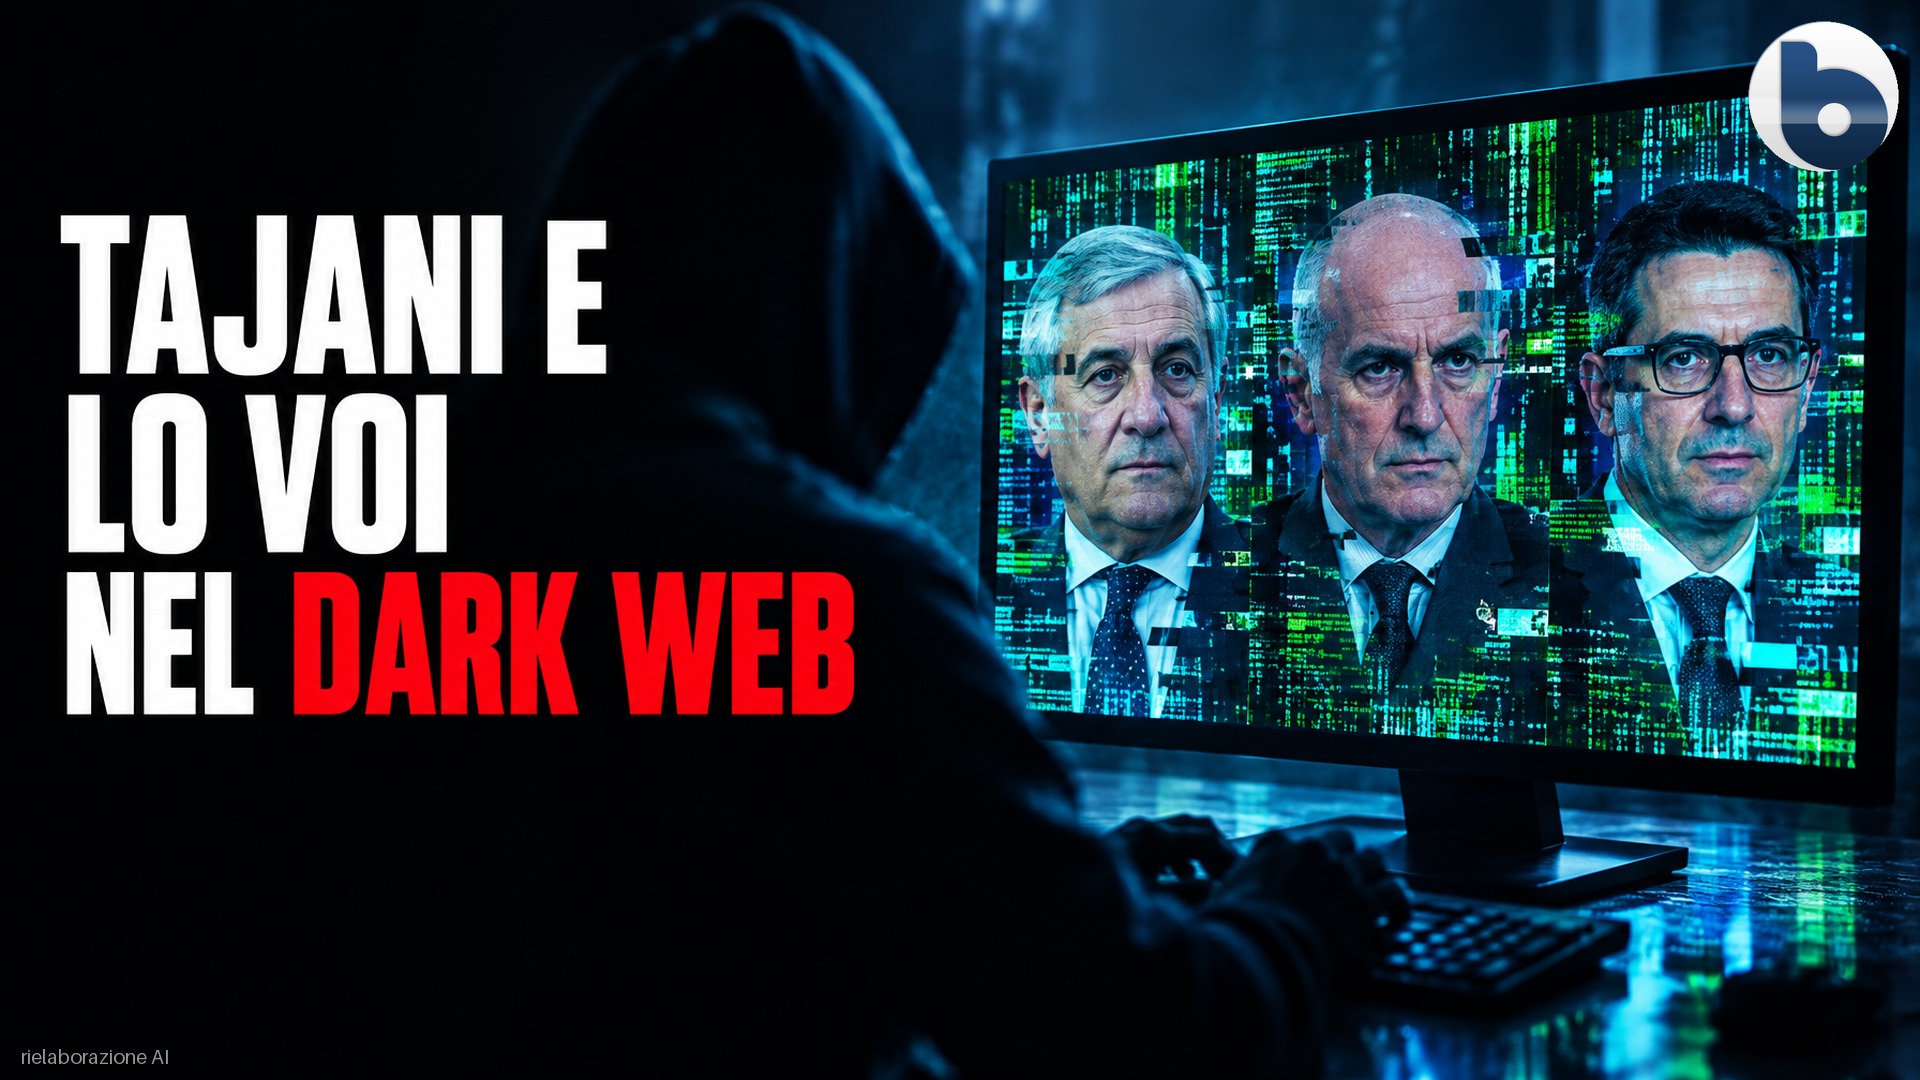
È stata avviata un’indagine sulla diffusione nel dark web dei dati personali di tre figure al vertice dello Stato: il ministro degli Esteri Antonio Tajani, l’ex capo della Polizia Franco Gabrielli e il procuratore della Repubblica di Roma Francesco Lo Voi. La notizia è arrivata oggi. Secondo quanto riportato dall’ANSA, l’operazione sarebbe opera di Noname057(16), il collettivo di hacker filorussi che dal 2022 prende di mira con regolarità siti e servizi istituzionali italiani.
Il caso era emerso con la pubblicazione dei dati, accompagnata da una lista di 18 nomi indicati come «ostili» a Mosca. Tajani aveva reagito dichiarando: «Non mi farò intimidire in nessun modo».
Tajani, Gabrielli e Lo Voi: diplomazia, sicurezza e magistratura
La scelta dei bersagli disegna una mappa precisa. Tajani guida la Farnesina e rappresenta la linea del governo italiano sulla guerra in Ucraina. Gabrielli, dopo aver diretto la Polizia di Stato, è stato sottosegretario con delega all’intelligence nel governo Draghi. Lo Voi è alla guida della procura più esposta del Paese sui dossier che toccano le istituzioni centrali.
Diplomazia, apparati di sicurezza e magistratura: tre funzioni diverse, colpite dalla stessa operazione. È questo l’elemento che distingue il caso dai disservizi temporanei ai quali gli attacchi filorussi hanno abituato le amministrazioni italiane.
Noname057(16), l’attribuzione e il metodo
L’attribuzione a Noname057(16) è formulata al condizionale, e su questo punto la distinzione conta. Il gruppo è noto soprattutto per gli attacchi DDoS, sigla che indica l’invio massiccio di richieste a un server fino a renderlo irraggiungibile. Il collettivo li organizza attraverso volontari che installano un software dedicato, DDoSia, e ne rivendica gli esiti sui propri canali Telegram.
Un attacco DDoS blocca un sito ma non sottrae informazioni. La pubblicazione di dati personali appartiene a un’altra categoria di operazioni: richiede un accesso a banche dati, un’intrusione nei sistemi o la raccolta di materiale già trafugato in precedenza. Questo non esclude il coinvolgimento del gruppo, ma sposta l’attenzione sulla tecnica impiegata.
Il collettivo era finito al centro di Eastwood, un’operazione coordinata da Europol nel luglio 2025 che aveva portato allo smantellamento di parte dei server e a mandati di arresto in diversi Paesi. Le rivendicazioni attraverso i canali del gruppo sono proseguite anche dopo. Una rivendicazione, tuttavia, resta un atto comunicativo: l’attribuzione tecnica di un’operazione si fonda su tracce informatiche, infrastrutture utilizzate e modalità operative, ed è il lavoro che spetta agli investigatori.
Dati riservati nel dark web, le ipotesi sull’estrazione
Le strade possibili per arrivare a quei dati sono, in astratto, tre. La prima è un’intrusione diretta in un sistema pubblico o privato che li conservava. La seconda è l’aggregazione di informazioni già in circolazione, provenienti da violazioni passate di aziende e servizi online, ricomposte e ripubblicate con un’etichetta politica. La terza è l’accesso dall’interno, attraverso persone abilitate a consultare archivi riservati.
Sono ipotesi di scuola, ma ciascuna rimanda a una fragilità diversa. L’Italia conosce bene la terza. L’inchiesta milanese sulla società Equalize, nel 2024, ha portato alla luce un sistema di accessi abusivi alle banche dati dello Stato, compreso lo SDI, l’archivio interforze delle forze di polizia. L’indagine di Perugia sulle consultazioni effettuate dalla Direzione nazionale antimafia ha mostrato quanto fosse permeabile il controllo su chi interroga quegli archivi e per quali ragioni.
In entrambi i casi la vulnerabilità non stava nella tecnologia, ma nel controllo degli accessi.
Cybersicurezza italiana, lo Stato alla prova delle operazioni ibride
L’Agenzia per la cybersicurezza nazionale è nata nel 2021, durante il mandato di Gabrielli come autorità delegata per la sicurezza della Repubblica. Oggi lo stesso Gabrielli figura tra le persone i cui dati sono finiti in rete. La coincidenza misura la distanza tra l’architettura istituzionale costruita in questi anni e la sua tenuta reale davanti a operazioni che mescolano strumenti informatici, propaganda e intimidazione.
La pubblicazione di dati personali accanto a una lista di «ostili» produce un effetto che va oltre il danno tecnico. Espone le persone, ne segnala la vulnerabilità e manda un messaggio politico. È la logica delle operazioni ibride, in cui il confine tra criminalità informatica, attivismo e interesse di uno Stato diventa difficile da tracciare.
Il quadro geopolitico spiega la frequenza con cui l’Italia finisce nel mirino. Roma sostiene Kiev con forniture militari e aderisce ai pacchetti di sanzioni europei, e dalla prospettiva di Mosca questo la colloca tra le parti coinvolte nel conflitto. La dimensione cibernetica è terreno di confronto per tutte le potenze in campo: anche i governi occidentali dispongono di capacità offensive e le hanno impiegate, mentre le accuse reciproche raramente sono accompagnate da prove pubbliche verificabili.
Gli attacchi di Noname057(16) contro l’Italia hanno spesso seguito l’agenda politica. Nel febbraio 2025, dopo un discorso del presidente Sergio Mattarella che accostava l’aggressione russa ai progetti del Terzo Reich, il gruppo aveva rivendicato un’ondata di attacchi contro siti di ministeri, aeroporti e banche italiane.