Trump licenzia il capo della cybersicurezza. Sui blackout: «È la vita»
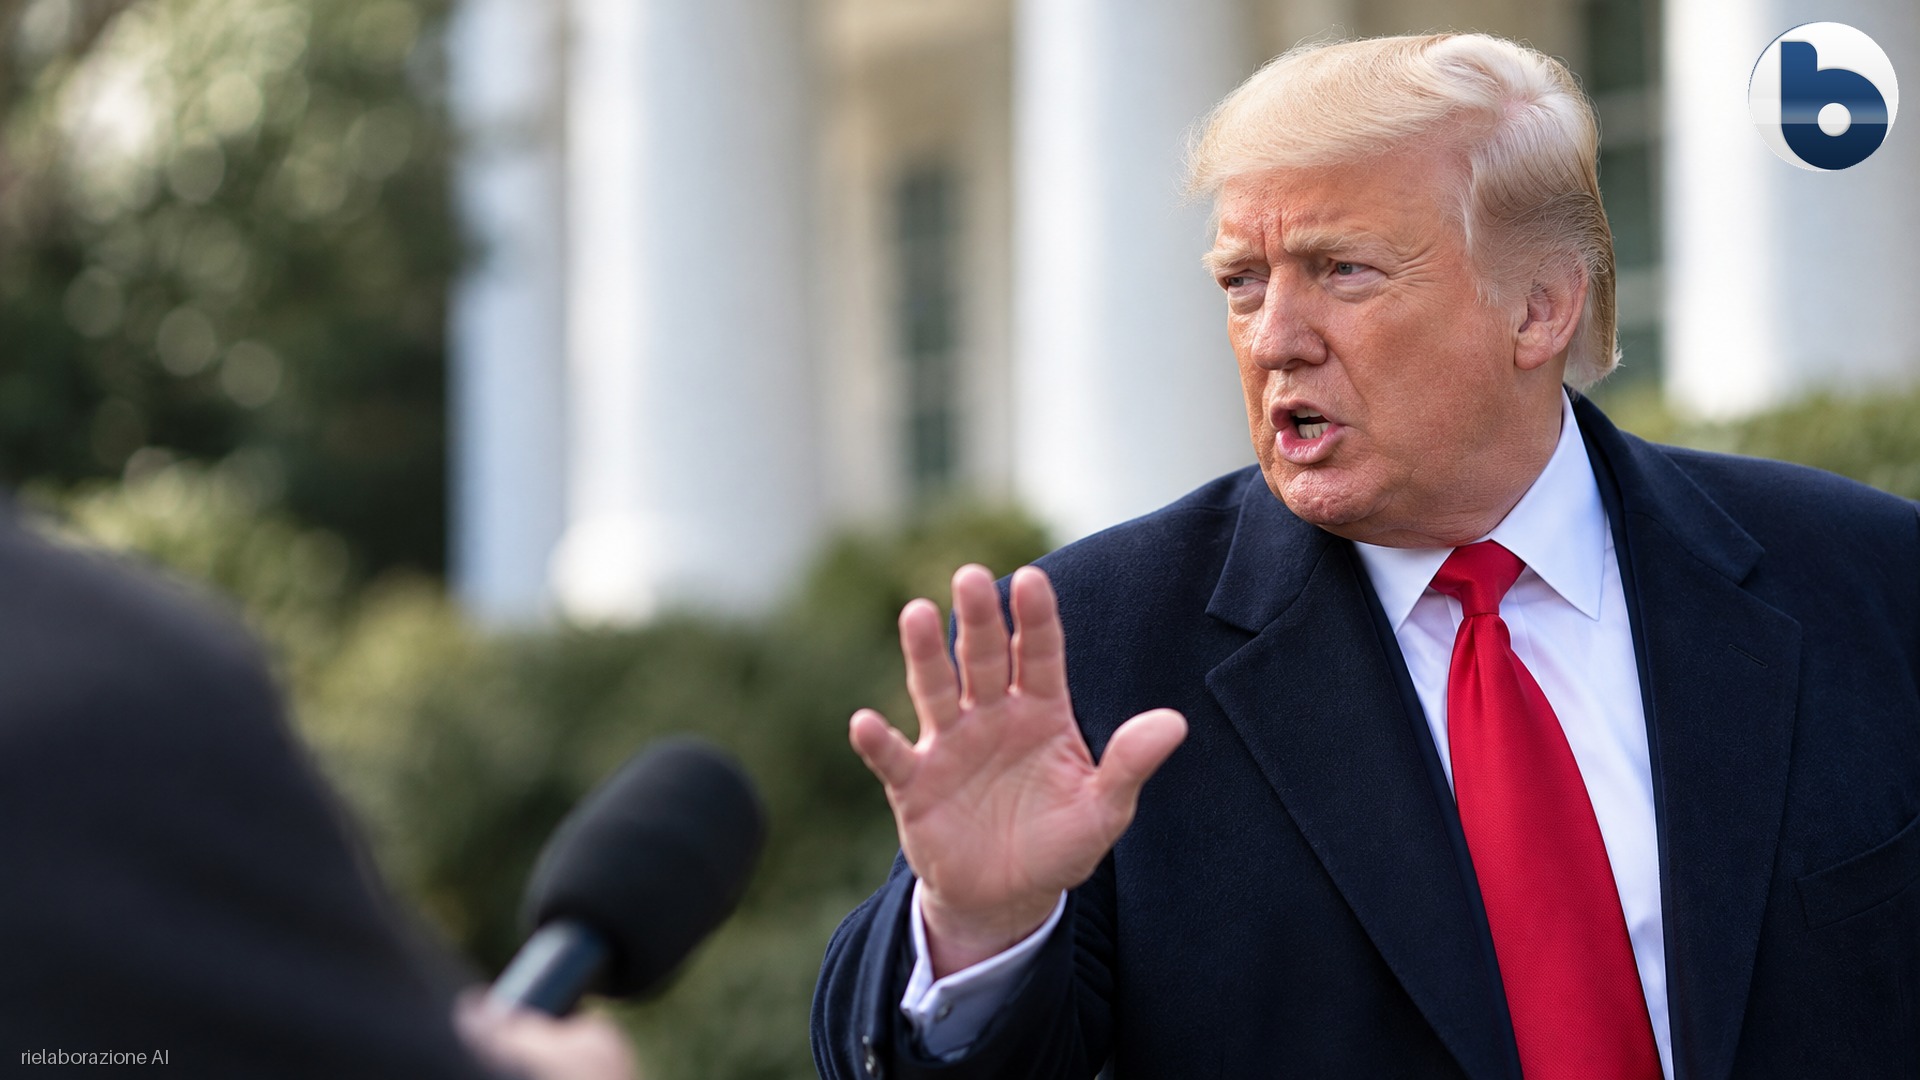
L’altro ieri Byoblu vi ha raccontato l’allarme di due senatori americani sulla tenuta delle difese informatiche del Paese: Minacce cyber dell’IA, due senatori USA alla Casa Bianca: «Le nostre difese non tengono il passo». Ieri Donald Trump ha licenziato Sean Cairncross, direttore nazionale della cybersicurezza della Casa Bianca, dopo una settimana di blackout tecnologici che hanno fermato i voli commerciali in tutti gli Stati Uniti, rallentato le banche, bloccato la posta elettronica di Microsoft e messo fuori uso una rete riservata della National Security Agency.
A confermarlo è stata una fonte vicina alla Casa Bianca, sentita in forma anonima da Reuters e AFP: «Il presidente ha sostenuto pienamente il licenziamento di Sean Cairncross». È il primo cambio di peso nello staff dall’inizio della crisi. Il posto passa ad interim a Kirsten Davies, responsabile dei sistemi informativi (Chief Information Officer) del Pentagono, già confermata dal Senato per quell’incarico. Il segretario di Stato Marco Rubio l’ha accolta su X: «Congratulazioni alla nuova direttrice nazionale della cybersicurezza, Kirsten Davies; non vediamo l’ora di lavorare insieme per rafforzare la cybersicurezza degli Stati Uniti». Cairncross ha salutato con una nota diffusa in serata, definendo il servizio nell’amministrazione «l’onore di una vita».
Cairncross licenziato o dimesso, le versioni di Washington
La Casa Blanca si è limitata a confermare l’uscita. La prima a darne notizia è stata Axios, che in un primo momento ha citato due fonti anonime secondo cui l’addio sarebbe stato consensuale: Cairncross avrebbe preferito lasciare subito per permettere a Trump di sostituirlo in fretta, anziché restare altri due anni. Sempre ad Axios, però, due funzionari della Casa Bianca hanno raccontato che a spingerlo fuori sarebbe stato il capo di gabinetto Stephen Miller, perché Cairncross «non aveva le solide credenziali cyber necessarie per svolgere l’incarico». Reuters, citando le proprie fonti, parla apertamente di licenziamento. Secondo AFP, Trump avrebbe appoggiato la decisione proprio per la mancanza di credenziali adeguate.
Blackout negli Stati Uniti, una settimana di guasti a catena
La serie è cominciata una settimana fa con un lungo blocco globale di Microsoft 365, che ha colpito centinaia di milioni di utenti. Poi un guasto ai sistemi di comunicazione ha imposto lo stop ai decolli in tutto il Paese: secondo Reuters e AFP sono saltate o slittate oltre 18.000 operazioni di volo, quasi 20.000 secondo l’agenzia cinese Xinhua. In questi giorni sono arrivati i problemi alle grandi banche, con migliaia di clienti impossibilitati ad accedere ai conti online, e il blackout della rete di comunicazione interna ad altissima classificazione della NSA.
Mercoledì il capo dell’intelligence americana Jay Clayton ha escluso un attacco coordinato o sponsorizzato da uno Stato straniero: si tratterebbe di interruzioni indipendenti legate a manutenzioni e modifiche tecniche. Lo stesso giorno alti funzionari dell’amministrazione hanno riferito al Congresso che i guasti erano collegati a manutenzioni e aggiornamenti di sicurezza. Esperti di cybersicurezza sentiti da Reuters indicano una causa precisa: la corsa delle aziende a installare patch per falle scoperte di recente. Gli strumenti di intelligenza artificiale più avanzati rendono infatti più facile individuare i punti deboli dei sistemi.
Trump ha minimizzato. Da Manila ha parlato di episodi slegati, provocati da aggiornamenti di routine: «È la vita. Quando sei grande e potente e hai tutti i soldi, queste cose succedono. Va bene così». Martedì il senatore repubblicano del Missouri Josh Hawley aveva chiesto all’amministrazione di informare i parlamentari, per poter «condividere con il popolo americano quello che sta succedendo».
Il capo della cybersicurezza scelto nel partito
Cairncross era stato confermato dal Senato ad agosto 2025. Il suo curriculum è politico: durante la campagna del 2016 era direttore operativo del Comitato nazionale repubblicano, nel primo mandato di Trump ha guidato la Millennium Challenge Corporation, agenzia federale per gli aiuti allo sviluppo, ed è stato consigliere del capo di gabinetto della Casa Bianca. Politico lo aveva scritto chiaramente: «Nonostante la mancanza di esperienza cyber o tecnica di Cairncross, il suo ufficio si è rivelato eccezionalmente utile nel guidare le discussioni sulla regolamentazione di modelli di IA sempre più potenti».
A febbraio aveva annunciato un quadro sulla sicurezza dell’IA con l’Ufficio per la politica scientifica e tecnologica della Casa Bianca. A marzo il suo ufficio ha pubblicato una strategia nazionale che dava priorità alle misure cyber offensive, e lui stesso aveva chiesto alle aziende di condividere competenze e informazioni sulle minacce. Il suo peso sull’intelligenza artificiale si è ridotto a ottobre, quando Trump ha affidato il dossier a Clayton. L’ufficio, creato dal Congresso, ha registrato negli ultimi mesi un forte ricambio di personale, secondo ex funzionari. Durante la crisi Cairncross non è mai comparso in pubblico.
La motivazione ufficiosa del licenziamento descrive un profilo noto fin dal giorno della nomina, decisa dalla stessa amministrazione che oggi lo giudica inadeguato. Lo schema è già visto: la portavoce Katie Zacharia rimossa dopo cinque giorni, Bill Pulte messo alla guida ad interim dell’intelligence. Anche la nomina alla Cybersecurity and Infrastructure Security Agency (CISA), l’agenzia che difende le reti federali civili e le infrastrutture critiche, è in difficoltà. Il candidato di Trump, Michael LoSapio, dirigente della sicurezza di Palantir, nell’audizione di giovedì ha negato che il Campidoglio sia stato attaccato il 6 gennaio 2021 e si è rifiutato di dire chi abbia vinto il voto popolare del 2020. I senatori Ron Wyden, democratico, e Thom Tillis, repubblicano, intendono bloccarne la nomina.
Blackout e gestori privati, la fragilità che resta fuori dal licenziamento
La stessa ricostruzione del governo sposta il problema altrove. Se i guasti nascono da manutenzioni e aggiornamenti frettolosi, il punto debole sta in buona parte nei sistemi gestiti da grandi aziende private, da Microsoft agli istituti bancari, che rilasciano patch su infrastrutture usate da milioni di persone. L’ufficio di Cairncross coordinava la politica cyber federale e dialogava con l’industria: la gestione tecnica di quei sistemi spettava ad altri. Colpire il coordinatore politico offre un responsabile visibile, mentre la fragilità strutturale di reti pubbliche e private, esposta dalla corsa alle vulnerabilità scoperte con l’IA, resta intatta.
Fuori dagli Stati Uniti la vicenda è letta in modi diversi. Xinhua insiste sulle critiche crescenti all’amministrazione e sulla strategia centrata sull’offensiva; la testata tedesca heise sottolinea le versioni contraddittorie sull’uscita di Cairncross.
Davies resterà in carica ad interim. Il successore definitivo dovrà essere confermato dal Senato, che da gennaio passerà sotto il controllo dei democratici.