Frigoriferi a rischio hacker nel Regno Unito, blitz segreto. Un addetto: «Sembrava una corsa contro il tempo»
Il 3 novembre Byoblu vi ha raccontato degli attacchi informatici che avevano fatto salire la temperatura nei banchi frigo di mezza Europa: Attacco hacker ai frigoriferi dei supermercati: colpita tutta Europa! Cibo da buttare ovunque. . Oggi la BBC ha rivelato che anche il Regno Unito era esposto. Da fine ottobre un’operazione tenuta segreta ha scollegato da internet migliaia di centraline che governano decine di migliaia di frigoriferi e congelatori in supermercati, magazzini, ristoranti, stazioni di servizio e stadi.
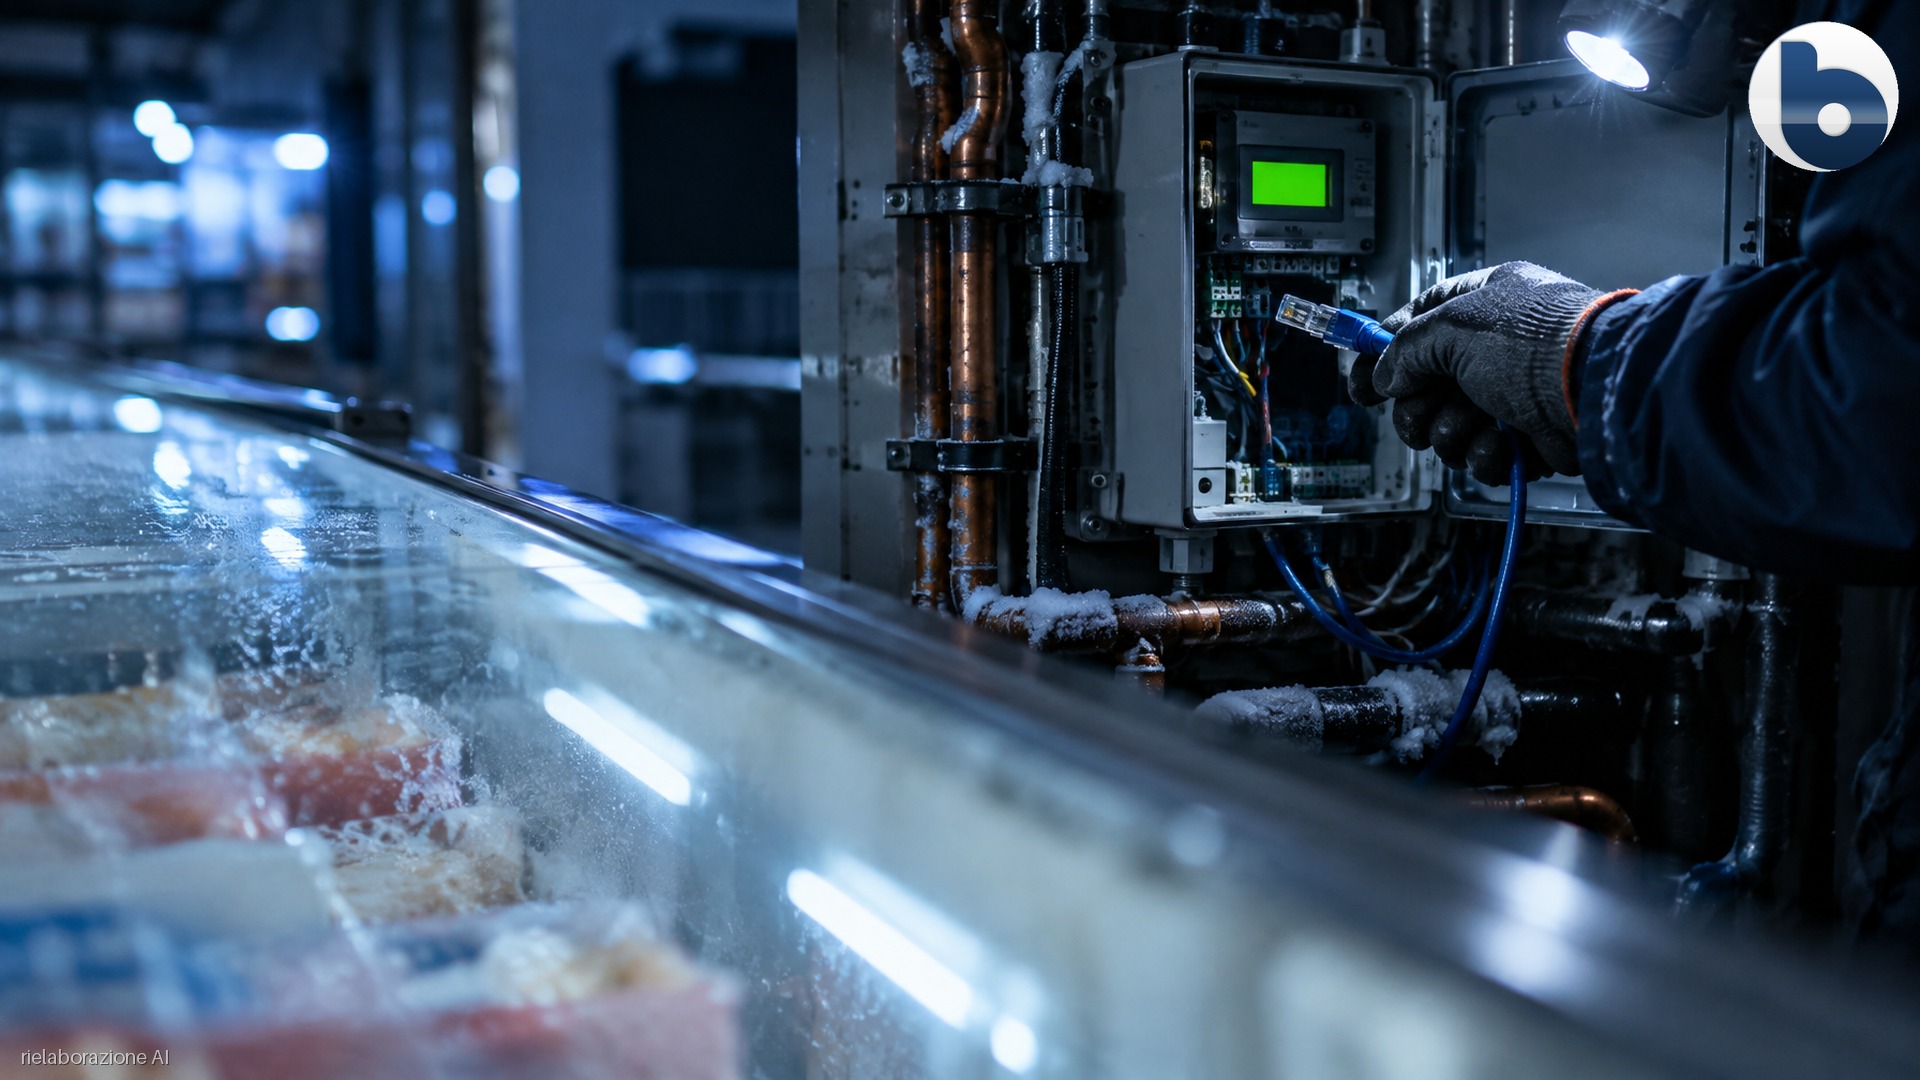
La falla riguarda i controller più diffusi oltremanica, prodotti dalla britannica Resource Data Management (RDM). L’hanno scoperta i consulenti di Omega Solutions e l’hanno verificata gli esperti di Pen Test Partners. Poi sono entrati in campo il National Cyber Security Centre (NCSC), il ministero dell’Ambiente e dell’alimentazione (Defra) e la Food Standards Agency. In alcuni casi i dipendenti hanno staccato a mano i cavi di rete e controllato le temperature di persona. Un addetto di una grande catena, rimasto anonimo, ha raccontato di aver messo offline centinaia di dispositivi al giorno per una settimana: «Sembrava una corsa contro il tempo».
Secondo Ken Munro di Pen Test Partners, i controller avevano un problema di password deboli simile a quello dei Danfoss colpiti in Francia, ed era «questione di giorni» prima che criminali o hacker statali lo scoprissero. RDM contesta la gravità: per violare i suoi apparecchi servirebbe un componente hardware. I ricercatori replicano che si compra a poco prezzo su eBay. L’amministratore delegato Ged Evans parla di una vulnerabilità «identificata in un ambiente di test», assicura di aver già distribuito le prime patch e che non c’è traccia di attività malevole. Danfoss, dal canto suo, aveva attribuito i danni francesi a macchine con software obsoleto. L’NCSC sta ora contattando le piccole imprese ancora a rischio.
Lo Stato è intervenuto, ma ha dovuto rincorrere apparecchi venduti e installati con protezioni elementari. Fra i produttori che chiamano in causa i sistemi «vecchi» o i test «troppo invasivi», la sicurezza della catena del freddo resta affidata alla buona volontà di chi vende e di chi compra. E quando salta, il conto lo pagano le scorte alimentari.