Hacker dei frigoriferi, la Francia accusa l’Iran. Barrot: «Non rimarrà senza conseguenze»
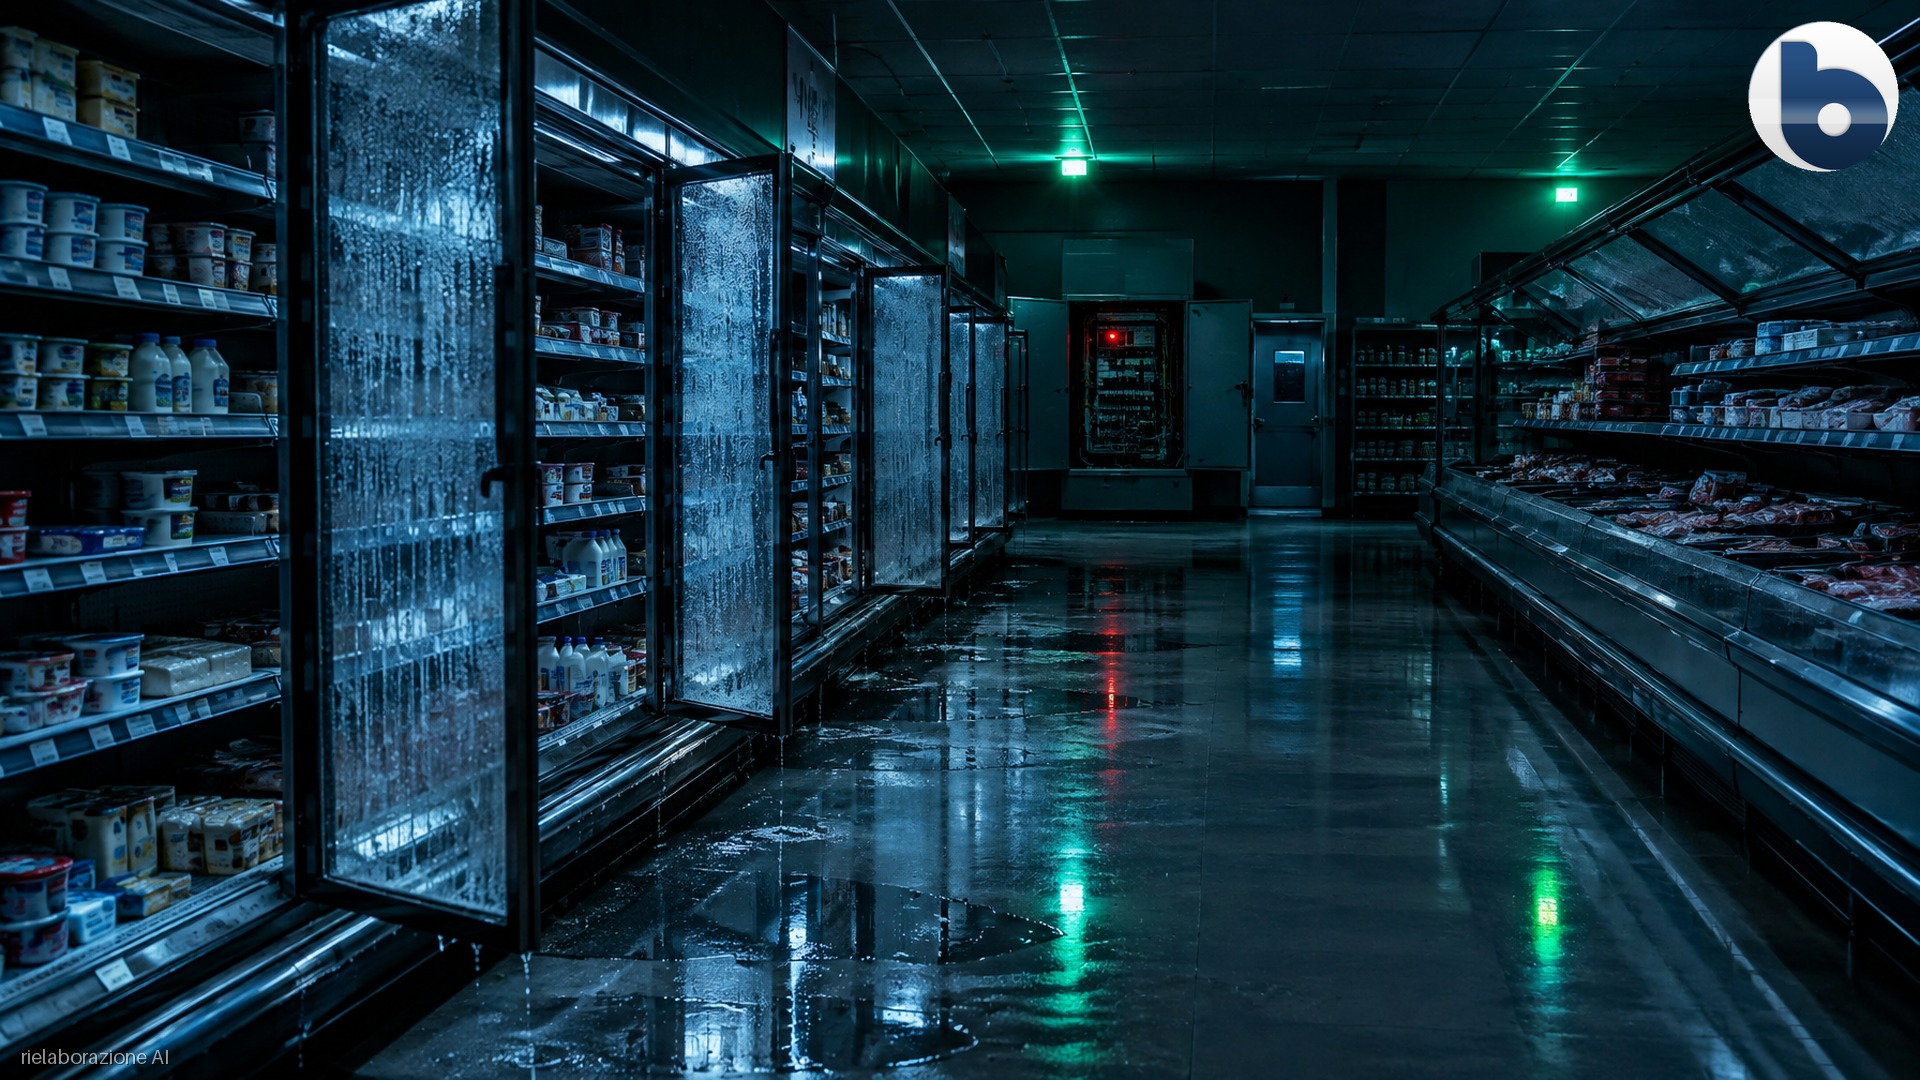
La Francia accusa l’Iran di essere dietro gli hacker dei frigoriferi che nella notte fra l’11 e il 12 ottobre hanno messo fuori uso i banchi refrigerati di circa 700 supermercati. Oggi la procura di Parigi ha aperto un’inchiesta giudiziaria contro i vertici di Shahid Kaveh, unità di guerra cibernetica legata ai Pasdaran, il Corpo delle Guardie della Rivoluzione islamica. La procuratrice Laure Beccuau ha chiesto mandati d’arresto internazionali per il capo dell’unità e i suoi due vice.
Nelle stesse ore il ministro degli Esteri Jean-Noël Barrot, a margine del G7 dei ministri degli Esteri a Parigi, ha convocato l’ambasciatore iraniano e annunciato sanzioni europee. «Non rimarrà senza conseguenze», ha detto.
Il sabotaggio di ottobre è noto. Gli attaccanti hanno preso il controllo remoto dei sistemi di refrigerazione, attivato lo sbrinamento e portato le temperature a 50 gradi per circa sei ore. Secondo la procura sono stati disattivati anche i sensori che avrebbero dovuto far scattare l’allarme. Merce fresca e surgelata è finita nei rifiuti e si sono sviluppati una ventina di incendi. Intermarché, Netto, Carrefour, Monoprix, Leclerc e Coopérative U fra le catene colpite. La sola Intermarché ha parlato di perdite per decine di milioni di euro in un giorno.
Shahid Kaveh, le prove dell’accusa francese
I reati ipotizzati sono attacco fraudolento a un sistema informatico e sabotaggio con mezzi pericolosi per le persone, commessi in banda organizzata, oltre all’associazione per delinquere. L’aggravante è di aver agito al servizio di una potenza straniera, «in questo caso l’Iran».
Gli investigatori, secondo Beccuau, hanno individuato «con il supporto dei servizi specializzati dello Stato» il modus operandi tipico dell’unità, l’uso della lingua persiana e apparati situati in Iran. L’agenzia nazionale per la cybersicurezza, l’ANSSI, ha attribuito l’attacco a Shahid Kaveh.
Un rapporto congiunto dei servizi di intelligence e cyber francesi, riportato da Radio Farda, nomina tre presunti complici: Hamidreza Lashgarian, Mehdi Lashgarian e Reza Salarvand. Gli hacker avrebbero operato dietro sigle di sedicenti attivisti, come CyberAv3ngers e Cyber Isnaad Front. Il legame con l’unità poggerebbe su tre elementi: l’infrastruttura digitale usata per il sabotaggio, la somiglianza con altre intrusioni del gruppo e tracce di persiano.
Secondo esperti citati dalla stampa taiwanese, Shahid Kaveh è attivo dal 2020 e ha colpito soprattutto i sistemi idrici statunitensi. L’ANSSI attribuisce invece a un’altra unità dei Pasdaran, Shahid Shoushtari, gli attacchi contro Charlie Hebdo nel 2023 e contro l’organizzazione delle Olimpiadi di Parigi del 2024.
Attribuzione dell’attacco all’Iran, il verdetto politico arriva prima
Il metodo di comunicazione merita attenzione. Nel primo pomeriggio Reuters, citando due fonti anonime, scriveva di semplici sospetti. Poco dopo, dal palco del G7, Barrot parlava di certezza: «Grazie all’eccezionale lavoro dei servizi statali sono in grado di confermare che la responsabilità di questo attacco è da attribuire al Corpo delle Guardie della Rivoluzione».
La sequenza è rivelatrice. L’inchiesta giudiziaria si apre oggi, mentre il giudizio politico è già pronunciato e le sanzioni già promesse. I mandati internazionali colpiscono persone che vivono in Iran e difficilmente verranno eseguiti. La loro funzione è soprattutto dichiarativa: dare veste giudiziaria a una scelta di politica estera.
Al pubblico arriva una sintesi delle prove, mentre il materiale tecnico resta nei rapporti dei servizi. Indirizzi IP e lingua sono, nella letteratura sull’attribuzione informatica, gli indizi più facili da fabbricare. Il precedente più citato è Olympic Destroyer, il malware che nel 2018 colpì i Giochi invernali di PyeongChang: conteneva false tracce che indirizzavano verso la Corea del Nord, prima che l’attacco venisse ricondotto all’intelligence militare russa. La somiglianza con operazioni passate è un indizio più solido, ma resta una valutazione affidata agli stessi apparati che la rendono pubblica.
Guerra con l’Iran, il contesto del sabotaggio cyber in Europa
L’accusa cade dentro un conflitto aperto. A inizio anno Stati Uniti e Israele hanno avviato la guerra contro l’Iran, e da allora il peso dei Pasdaran nel Paese è cresciuto. L’Unione europea, quest’anno, li ha inseriti nella lista delle organizzazioni terroristiche.
Reuters inquadra il sabotaggio dei frigoriferi come uno dei più dirompenti della «guerra con l’Iran» iniziata a febbraio. L’elenco degli episodi sospetti include i trasporti di Los Angeles a marzo, impianti idrici americani a luglio, navi dirette negli Stati Uniti ad agosto. Sempre ad agosto sono andati in tilt i frigoriferi di diversi spacci militari americani: secondo una fonte citata da Reuters, il Pentagono sospetta l’Iran e collabora con le autorità francesi.
La formula è significativa: in questa lettura l’Europa è parte del conflitto. Per un Paese sotto attacco militare, la leva informatica è lo strumento asimmetrico più economico. Proprio per questo l’attribuzione all’Iran appare plausibile, e proprio per questo è anche la più comoda da sostenere.
Il 2 novembre una seconda ondata ha colpito supermercati e un centro di distribuzione in Belgio, Estonia, Irlanda, Lussemburgo e Svezia. La settimana scorsa in Francia è stato tentato un attacco ai frigoriferi delle banche del sangue, sventato prima di danni. Fra le capitali coinvolte, Parigi è finora l’unica ad aver indicato un colpevole.
Sanzioni Ue contro l’Iran, la risposta annunciata
L’Alta rappresentante Kaja Kallas ha detto che il Consiglio Affari esteri discuterà il caso lunedì prossimo. Gli attacchi informatici, secondo Kallas, devono incontrare «una risposta forte», una volta individuato il responsabile.
Resta da misurare l’efficacia. I Pasdaran sono già nella lista nera europea; i tre indiziati, se sanzionati, perderebbero beni e visti in un’Unione dove verosimilmente non hanno né gli uni né gli altri. Più rilevante è un passaggio di Barrot: la Francia prenderà ogni altra misura «pubblica o meno» per dissuadere chi volesse ripetere l’attacco. È l’annuncio di possibili ritorsioni coperte, in un campo dove l’attribuzione è incerta per definizione e l’escalation corre senza alcun controllo democratico.
Frigoriferi connessi, la vulnerabilità delle infrastrutture critiche
C’è poi un dato che prescinde dalla paternità. Gli attaccanti hanno agito sui controller di refrigerazione Danfoss e Dixell, apparecchi gestibili da remoto per la manutenzione. Da remoto è stato possibile alzare le temperature e spegnere gli allarmi. Il rapporto dei servizi francesi indica fra le vittime anche piccole macellerie, un mattatoio e stabilimenti alimentari.
Come già emerso dopo il primo attacco, il bersaglio erano dispositivi esposti in rete e non aggiornati. La direttiva europea NIS2 impone obblighi di sicurezza anche alla filiera alimentare. Chiunque sia stato, ha trovato una catena del freddo raggiungibile da Internet. I frigoriferi delle banche del sangue presi di mira la settimana scorsa appartengono alla stessa categoria di apparecchi.
Lunedì i ministri degli Esteri dei Ventisette discuteranno di sanzioni contro Teheran. Sulla sicurezza dei termostati collegati alla rete, a Bruxelles, è attivo per ora soltanto il coordinamento fra le autorità nazionali per le crisi cyber, annunciato stasera da un portavoce della Commissione.